
Vulnerabilidades de APIs pagamento para e-commerce deixaram de ser um detalhe escondido no backlog técnico. Em muitas operações digitais, a parte mais sensível da receita passa por integrações que pouca gente revisa com profundidade: checkout, Pix, gateway, antifraude, ERP, conciliação, webhooks e callbacks.
O problema é que essa cadeia cresce rápido. Um novo meio de pagamento entra. Uma integração antiga continua ativa. Uma API de teste fica pública. Um endpoint legado não aparece mais na documentação. Um token vive mais do que deveria. Tudo funciona. Até funcionar contra a empresa.
APIs de pagamento vulneráveis podem permitir exposição de dados, fraude transacional, manipulação de pedidos, abuso de regras de negócio, indisponibilidade do checkout e abertura de caminho para incidentes maiores. Para o CTO, isso é arquitetura. Para o CISO, é superfície de ataque. Para o CFO, é risco direto de receita.
O ponto central é simples: uma loja virtual pode ter uma plataforma robusta, um bom gateway e antifraude ativo, mas ainda assim deixar brechas nas integrações que conectam esses sistemas. E quando o ataque acontece nesse meio do caminho, a operação demora mais para enxergar, provar, conter e corrigir.
Índice
Por que APIs de pagamento viraram um alvo tão atraente?
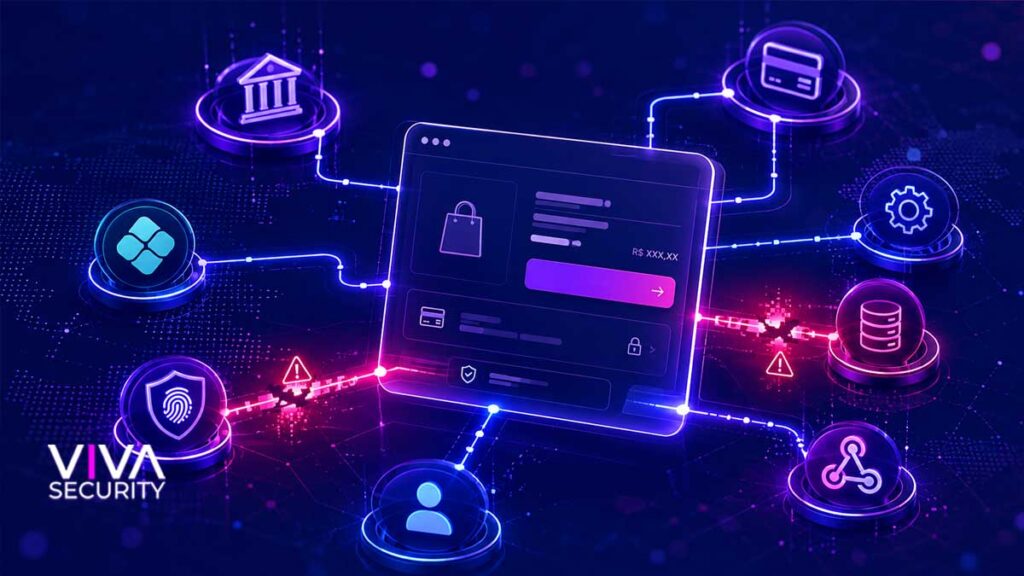
Porque elas ficam exatamente onde o dinheiro passa.
Uma API comum pode expor dados. Uma API de pagamento pode expor dados, interferir na venda, gerar fraude, quebrar conciliação, afetar estoque, criar chargeback e derrubar confiança. É um alvo pequeno na tela do desenvolvedor, mas grande no caixa da empresa.
O e-commerce moderno não é mais uma loja com um botão de compra. É uma malha de integrações. O checkout conversa com gateway. O gateway conversa com adquirente. O Pix conversa com PSP. O antifraude consulta dados externos. O ERP recebe pedido. O CRM dispara régua. O sistema fiscal emite documento. O webhook confirma pagamento. A conciliação tenta fechar a conta depois.
Essa arquitetura é eficiente. Também é uma superfície de ataque distribuída.
Importante: APIs de pagamento são interfaces que conectam checkout, meios de pagamento, gateways, antifraude e sistemas internos. Quando mal configuradas, elas podem permitir acesso indevido, manipulação de transações, vazamento de dados e interrupção de receita.
O atacante não precisa “invadir a loja” no sentido cinematográfico da coisa. Muitas vezes, ele precisa entender como a API responde, quais parâmetros aceita, quais validações faz no servidor e quais endpoints continuam vivos sem supervisão. É menos filme de hacker com tela preta e mais engenharia paciente sobre comportamento de sistema.
E aí entra um ponto desconfortável: a loja pode estar vendendo normalmente enquanto uma falha já está sendo testada. Raspagem de endpoints, variação de IDs, abuso de cupons, tentativas de replay em webhooks, enumeração de pedidos e consumo agressivo de recursos nem sempre aparecem como “incidente” de imediato. Aparecem como ruído. Como lentidão. Como divergência. Como chamado estranho no suporte.
Quando o time percebe, a pergunta muda de “temos uma vulnerabilidade?” para “há quanto tempo isso está acontecendo?”.
Onde as vulnerabilidades aparecem na prática?
As falhas mais críticas em APIs de pagamento geralmente não nascem de um único erro absurdo. Elas surgem da soma de decisões pequenas, feitas em momentos de pressão.
Um prazo apertado para lançar Pix parcelado. Uma campanha comercial que precisa entrar antes da Black Friday. Um gateway novo para reduzir taxa. Um antifraude substituído às pressas. Um checkout legado mantido porque “ainda funciona”. Um ambiente de homologação que deveria estar isolado, mas responde na internet.
Soa familiar porque é assim que operação real funciona.
1. Autorização quebrada em objetos sensíveis
Esse é um dos riscos mais sérios. A API aceita um identificador de pedido, cliente, cobrança ou transação e não valida corretamente se aquele usuário ou sistema pode acessar aquele objeto.
Em termos simples: alguém altera um ID e consegue ver ou alterar algo que não deveria.
Em APIs de pagamento, isso pode envolver dados de pedido, status de pagamento, histórico de cobrança, endereço, CPF, e-mail, dados parciais de cartão, comprovantes, links de pagamento ou informações de conciliação.
A falha não depende de senha fraca. Ela depende de confiança excessiva no parâmetro recebido.
Exemplo conceitual: um cliente autenticado consulta o status do próprio pedido. A API recebe um identificador de pedido. Se o backend apenas verifica se o usuário está logado, mas não verifica se aquele pedido pertence a ele, a porta está aberta para acesso indevido.
Importante: Autenticação responde “quem é você?”. Autorização responde “o que você pode acessar?”. Em APIs de pagamento, autenticar sem validar autorização por objeto pode expor pedidos, cobranças e transações de outros clientes.
Esse tipo de falha é especialmente perigoso porque pode passar despercebido em testes funcionais. Para o QA, o fluxo funcionou. Para o usuário legítimo, a página carregou. Para o atacante, o controle de acesso falhou.
2. Webhooks que confiam demais em quem chama
Webhooks são indispensáveis em pagamentos. Eles avisam que um pagamento foi aprovado, cancelado, estornado, expirado ou contestado. O problema aparece quando o sistema receptor não valida assinatura, origem, integridade e consistência do evento.
Um webhook frágil pode aceitar um evento falso ou repetido. Isso pode gerar pedido liberado sem pagamento confirmado, atualização incorreta de status, divergência de estoque ou falha de conciliação.
A loja acha que recebeu uma confirmação válida. O gateway nunca confirmou aquilo. O ERP já separou o produto. O suporte só descobre quando alguém pergunta por que o pedido não bate.
A validação de webhook precisa tratar cada evento como uma mensagem potencialmente hostil até que se prove o contrário. Assinatura, timestamp, idempotência, consulta ativa ao provedor e correlação com a transação original precisam fazer parte do desenho.
O erro comum é pensar: “o endpoint é secreto, então está seguro”. Endpoint secreto não é controle de segurança suficiente. URL vaza, log armazena, parceiro compartilha, documentação antiga aparece, ambiente de teste fica indexável, alguém copia configuração.
3. Tokens, chaves e credenciais com vida longa demais
API keys e tokens deveriam ter escopo mínimo, rotação definida, armazenamento seguro e revogação simples. Na prática, muitas empresas tratam credencial de integração como se fosse para sempre.
Chave criada por um desenvolvedor que saiu da empresa. Token usado em ambiente de homologação e produção. Segredo salvo em repositório. Credencial compartilhada por e-mail. Integração antiga que continua autorizada porque ninguém quer arriscar quebrar o checkout.
Esse acúmulo vira risco silencioso.
O problema não é apenas alguém “roubar a chave”. O problema é a empresa não saber rapidamente quais sistemas usam aquela chave, que permissões ela tem, qual impacto sua revogação causaria e como trocar sem derrubar venda.
Importante: Credenciais de API em pagamentos devem ter escopo limitado, rotação programada, armazenamento seguro e rastreabilidade. Chaves antigas, amplas e sem dono definido aumentam o risco de fraude, vazamento e interrupção operacional.
Em pagamento, credencial exposta raramente é só credencial exposta. Ela pode virar acesso a transações, criação de cobranças, consulta de dados, alteração de status, leitura de eventos ou abuso de limites operacionais.
4. Endpoints legados fora do inventário
Toda operação digital tem fantasmas.
Aquela API v1 que ninguém usa, mas ainda responde. O endpoint de integração criado para uma campanha. A rota temporária que virou permanente. O subdomínio antigo do checkout. A documentação que não bate com produção. O ambiente de teste com dados parecidos demais com dados reais.
Inventário ruim é um dos pontos mais caros de segurança em API. Afinal, o time não consegue proteger o que não sabe que existe.
Esse problema cresce quando o e-commerce opera com múltiplos fornecedores: plataforma, app de checkout, gateway, antifraude, ERP, CRM, BI, logística, marketplace, sistema fiscal, automação de marketing. Cada integração cria dependência. Cada dependência cria um ponto de controle que precisa ser conhecido.
Quando não existe inventário vivo, a gestão de vulnerabilidades vira uma fotografia antiga. Bonita para auditoria, ruim para operação.
5. Validação fraca de regra de negócio
Nem todo ataque em API parece exploração técnica clássica. Muitos abusam da lógica do negócio.
Cupom aplicado fora da regra. Frete zerado indevidamente. Valor recalculado no cliente e aceito no servidor. Pedido com status alterado em sequência incomum. Estorno acionado em fluxo não previsto. Reenvio de evento aceito várias vezes. Carrinho montado com combinação que o front-end bloqueia, mas o backend aceita.
Esse tipo de falha dói porque passa por baixo do radar de ferramentas genéricas. Não é só “porta aberta”. É a regra de negócio sendo usada contra a operação.
Para desenvolvedores sêniores, a lição é direta: validação crítica nunca pode depender apenas do front-end. Preço, desconto, disponibilidade, status de pagamento, elegibilidade de entrega e liberação de pedido precisam ser confirmados no servidor, com trilha de auditoria.
Para o CISO, a leitura é outra: risco de API não se resolve apenas com scanner. Precisa de contexto de negócio.
O que Pix, checkout e gateway mudam no risco?
Eles aumentam a velocidade.
Pix colocou instantaneidade na experiência de pagamento. Checkout transparente reduziu fricção. Gateways modernos facilitaram expansão de meios de pagamento. Tudo isso é bom para conversão. Também reduz a margem de erro quando algo falha.
Quando um fluxo de cartão apresenta inconsistência, ainda pode haver antifraude, autorização, captura, liquidação e contestação em etapas. No Pix, a expectativa operacional é outra. O cliente paga, a loja identifica, o pedido anda. Se a confirmação ou conciliação falha, o impacto aparece rápido.
No checkout, a pressão é máxima. Qualquer segundo de instabilidade reduz conversão. Isso faz equipes aceitarem atalhos em nome da performance. Só que segurança ruim também afeta conversão quando vira lentidão, fraude ou queda.
Importante: Em e-commerce, APIs de pagamento precisam equilibrar segurança, disponibilidade e conversão. Controles fracos aumentam fraude e exposição; controles mal implementados podem derrubar o checkout e prejudicar receita.
Gateway de pagamento não elimina responsabilidade da loja. Ele reduz parte do escopo técnico, mas não corrige automaticamente autorização ruim, webhook mal validado, endpoint legado, credencial exposta ou lógica de negócio vulnerável dentro do ambiente do lojista.
É aqui que muita empresa se engana. O raciocínio “meu gateway é seguro” não prova que a integração está segura. O fornecedor pode ser maduro. A implementação local pode estar frágil.
A pergunta certa não é “o gateway é confiável?”. A pergunta certa é: “a cadeia completa de pagamento foi desenhada, testada, monitorada e revisada como um sistema crítico de receita?”.
Como uma falha em API vira impacto financeiro?
O impacto raramente vem em uma linha só. Ele se espalha.
Primeiro, pode haver fraude direta: pedidos liberados sem pagamento, abuso de cupom, reembolso indevido, manipulação de valores ou automação de compras com dados comprometidos.
Segundo, pode haver custo operacional: suporte sobrecarregado, investigação manual, conciliação fora do ar, time de desenvolvimento interrompendo roadmap, jurídico envolvido, financeiro tentando fechar divergência.
Terceiro, pode haver indisponibilidade: checkout lento, API consumida além do limite, gateway recebendo tráfego anômalo, filas travadas, pedidos presos em status intermediário.
Quarto, pode haver impacto regulatório: dados pessoais expostos, incidente a ser avaliado sob LGPD, necessidade de comunicação, documentação de resposta, evidências de contenção e revisão de controles.
Quinto, pode haver perda de confiança. E confiança, no varejo digital, não volta com um banner dizendo “já normalizamos”.
Um incidente pequeno em API pode virar crise porque o pagamento está no centro da operação. Quando o pagamento falha, quase tudo falha junto: aquisição, mídia, estoque, logística, atendimento, NPS, caixa e reputação.
Importante: Vulnerabilidades em APIs de pagamento afetam mais do que segurança técnica. Elas podem gerar fraude, perda de receita, indisponibilidade do checkout, custo operacional, risco regulatório e perda de confiança do cliente.
Para o CFO, a pergunta não é quantas vulnerabilidades existem. É quanto tempo a empresa leva para saber quais delas podem afetar receita. Para o CTO, a pergunta não é se há backlog de correção. É qual vulnerabilidade precisa sair do backlog hoje. Para o CISO, a pergunta não é se há ferramenta. É se existe operação capaz de priorizar, detectar e corrigir antes do incidente ganhar escala.
Qual a relação entre APIs vulneráveis e ransomware no varejo?
Ransomware não começa sempre com um e-mail malicioso. Cada vez mais, ataques começam pela exploração de vulnerabilidades em sistemas expostos, softwares sem correção, integrações negligenciadas e ambientes com baixa visibilidade.
No varejo, o cenário fica mais delicado porque a operação digital tem sazonalidade forte. Datas comerciais aumentam tráfego, integrações, pressão por disponibilidade e tolerância a mudanças de última hora. O atacante gosta desse contexto. Quando o time está focado em vender, corrigir pode parecer risco. Adiar correção parece prudente. Até que a janela vira oportunidade.
APIs de pagamento não são a única porta para ransomware, mas podem fazer parte da cadeia de exposição. Uma API exposta pode revelar dados, mapear sistemas internos, indicar padrões de autenticação, apontar serviços, expor versões ou abrir caminho para movimentação posterior, dependendo do desenho da arquitetura.
O ponto é menos “a API causou ransomware” e mais “a API vulnerável era uma peça do tabuleiro que ninguém estava olhando”.
Importante: A relação entre APIs vulneráveis e ransomware está na superfície de ataque. APIs expostas, mal inventariadas ou sem correção podem fornecer ao atacante acesso, dados, contexto técnico ou caminhos para ampliar um incidente.
Aqui entra gestão de vulnerabilidades de verdade. Não a lista infinita de CVEs exportada em planilha. Gestão real conecta criticidade técnica, exposição externa, ativo afetado, contexto de negócio, explorabilidade, compensating controls e janela operacional.
Um endpoint de pagamento exposto não pode ter a mesma fila de prioridade de um sistema interno sem exposição e sem dado sensível. O risco é diferente. A urgência também.
LGPD e PCI DSS: onde a régua sobe?
Quando APIs de pagamento lidam com dados pessoais, dados transacionais ou dados relacionados a meios de pagamento, a conversa deixa de ser apenas técnica.
A LGPD exige atenção a incidentes de segurança que possam causar risco ou dano relevante aos titulares. Em uma API de pagamento, isso pode envolver nome, CPF, e-mail, telefone, endereço, histórico de compra, identificadores de transação e outros dados pessoais ligados ao comportamento do consumidor.
Mesmo quando a loja não armazena dados completos de cartão, ela pode armazenar dados pessoais suficientes para caracterizar incidente relevante. Também pode expor tokens, identificadores, logs ou metadados que ajudam a reconstruir comportamento de compra.
PCI DSS entra em outra camada: segurança no ambiente que armazena, processa ou transmite dados de cartão. Usar gateway ou tokenização pode reduzir escopo, mas não elimina a necessidade de controlar integrações, acessos, logs, segmentação, configuração e processos.
Importante: LGPD e PCI DSS tornam vulnerabilidades em APIs de pagamento um risco regulatório e operacional. Mesmo com gateway terceirizado, a empresa ainda precisa proteger integrações, dados pessoais, credenciais, logs e fluxos que conectam pagamento ao e-commerce.
O erro comum é tratar compliance como checklist separado da arquitetura. Na prática, evidência de segurança precisa nascer da operação: inventário atualizado, controle de acesso, logs preservados, resposta a incidente, correção rastreável, revisão de terceiros e monitoramento contínuo.
Quando a evidência aparece só na semana da auditoria, a empresa já está atrasada.
Como saber se suas APIs de pagamento estão expostas?
A primeira resposta costuma ser: “temos WAF, gateway seguro e time de desenvolvimento atento”.
Isso ajuda. Mas não basta.
Para saber se APIs de pagamento estão expostas, a empresa precisa responder perguntas mais específicas:
Quais endpoints relacionados a pagamento estão públicos?
Quais deles aceitam chamadas de terceiros?
Quais usam autenticação própria, token, assinatura, OAuth ou chave estática?
Quais webhooks validam assinatura e timestamp?
Quais rotas ainda existem em versões antigas?
Quais endpoints aparecem em logs, documentação, repositórios, ferramentas de monitoramento e subdomínios?
Quais dados cada endpoint retorna?
Quais endpoints permitem alteração de estado?
Quais eventos podem ser repetidos?
Quais permissões cada credencial possui?
Quais integrações foram criadas por parceiros ou fornecedores?
Quais APIs têm dono técnico e dono de negócio?
Essa lista já revela muita coisa. Empresas maduras conseguem responder com evidência. Empresas expostas respondem com suposição.
Importante: O nível de exposição de APIs de pagamento depende de inventário, autenticação, autorização, validação de eventos, controle de credenciais, monitoramento e capacidade de correção. Sem evidência atualizada, a empresa apenas presume segurança.
Uma boa avaliação não deve parar no scanner. Scanner encontra parte do problema. O risco em API de pagamento mora também em lógica de negócio, fluxo de aprovação, sequência de eventos, confiança entre sistemas e tratamento de exceções.
Por isso, o diagnóstico precisa combinar análise técnica, visão de arquitetura e entendimento do impacto financeiro. Sem isso, a empresa corrige o que parece grave e deixa aberto o que realmente afeta receita.
O que priorizar primeiro?
Nem toda vulnerabilidade tem a mesma urgência. O erro é tentar corrigir tudo ao mesmo tempo ou, no outro extremo, corrigir apenas o que tem CVSS mais alto.
Em APIs de pagamento, a prioridade deve considerar seis fatores.
Exposição externa
Endpoints públicos e acessíveis pela internet sobem na fila. Se estão ligados a checkout, pagamento, pedido, cliente ou webhook, sobem mais ainda.
Impacto financeiro
Falhas que permitem alteração de preço, status de pagamento, pedido, estorno, cupom, reembolso ou liberação de produto precisam de prioridade alta. Mesmo que não pareçam “críticas” em uma classificação genérica.
Dados envolvidos
APIs que retornam CPF, e-mail, telefone, endereço, histórico de compra, identificadores de transação ou dados sensíveis para fraude devem ser tratadas com rigor.
Facilidade de exploração
Uma falha explorável apenas com variação de parâmetro, automação simples ou repetição de evento tem risco operacional maior do que uma falha teórica de difícil execução.
Presença em fluxo crítico
Checkout, confirmação de pagamento, conciliação, antifraude e logística têm impacto direto no funcionamento da venda. Erro nesses fluxos vira problema rápido.
Capacidade de compensação
Nem tudo recebe patch imediato. Em alguns casos, controles compensatórios podem reduzir risco enquanto a correção definitiva passa pelo ciclo de desenvolvimento. Rate limiting, bloqueio por origem, validação adicional, regras no WAF, segregação temporária, rotação de credenciais e monitoramento específico podem comprar tempo. Comprar tempo não significa empurrar com a barriga. Significa reduzir exposição com plano de correção definido.
Importante: A priorização de vulnerabilidades em APIs de pagamento deve combinar exposição externa, impacto financeiro, dados envolvidos, facilidade de exploração, criticidade do fluxo e controles compensatórios disponíveis.
É aqui que a conversa técnica encontra o negócio. Corrigir uma falha em API de cupom pode parecer menos nobre do que atualizar uma biblioteca famosa. Mas se essa falha permite abuso em massa durante uma campanha, ela pode custar mais do que uma CVE bonita no relatório.
O que uma arquitetura mais segura precisa incluir?

Segurança de APIs de pagamento não nasce em um único produto. Ela vem de desenho, disciplina e operação.
Inventário vivo de APIs
Toda API relacionada a pagamento precisa estar documentada, classificada e atribuída a um dono. Isso inclui produção, homologação, versões antigas, integrações de parceiros e webhooks.
O inventário deve responder: onde está, para que serve, quem usa, quais dados trafegam, qual autenticação usa, qual criticidade tem e qual foi a última revisão.
Autorização por objeto e por função
Cada acesso precisa validar identidade, permissão e relação com o objeto solicitado. Não basta saber que o usuário está autenticado. É preciso validar se ele pode acessar aquele pedido, aquela cobrança, aquele evento ou aquela ação.
Validação forte no servidor
Preço, desconto, estoque, status de pagamento, endereço de entrega, frete, elegibilidade de cupom e liberação de pedido precisam ser validados no backend. O front-end pode melhorar experiência, mas não deve ser fonte de verdade para regras críticas.
Webhooks assinados e idempotentes
Todo webhook precisa validar assinatura, origem, timestamp, replay e consistência com o provedor. Eventos repetidos devem ser tratados sem duplicar efeitos. Em pagamento, idempotência é requisito de sobrevivência operacional.
Gestão rigorosa de credenciais
Chaves precisam ter escopo limitado, rotação, dono, armazenamento seguro e trilha de uso. Credencial sem dono é dívida técnica com senha.
Logs úteis para investigação
Log bom não é log infinito. É log que permite reconstruir evento sem expor dados sensíveis além do necessário. Em incidentes de API, a empresa precisa saber quem chamou, quando, de onde, com qual credencial, qual objeto foi acessado, qual ação foi tomada e qual resposta ocorreu.
Monitoramento orientado a comportamento
APIs de pagamento precisam de detecção de anomalias. Pico de erro, variação incomum de parâmetros, sequência estranha de status, repetição de webhook, volume anormal por IP, tentativa de enumeração e chamadas fora do padrão precisam gerar investigação.
Importante: Uma arquitetura segura para APIs de pagamento combina inventário, autorização granular, validação no servidor, webhooks assinados, gestão de credenciais, logs investigáveis e monitoramento de comportamento.
O ponto crítico é operação. Sem alguém olhando, priorizando e corrigindo, a arquitetura degrada. Sistemas mudam. Fornecedores mudam. Campanhas mudam. Times mudam. O risco se mexe junto.
Onde entram gestão de vulnerabilidades, SOC e MDR?
Gestão de vulnerabilidades responde à pergunta: “o que está exposto, o que importa e o que precisa ser corrigido primeiro?”.
SOC e MDR respondem à pergunta: “há algo acontecendo agora, como detectamos, investigamos e respondemos antes que vire impacto maior?”.
Em APIs de pagamento, essas duas frentes precisam conversar. Uma vulnerabilidade conhecida em endpoint exposto deve alimentar detecção. Uma tentativa de exploração detectada deve alimentar priorização de correção. Um incidente investigado deve gerar hardening. Um padrão de abuso deve virar regra, alerta ou mudança de arquitetura.
A operação madura fecha o ciclo.
Identifica. Prioriza. Corrige. Monitora. Aprende. Repete.
Essa lógica é especialmente importante no varejo digital porque o risco muda com campanha, sazonalidade e integrações comerciais. Black Friday, Dia das Mães, Natal, grandes lançamentos e ações de mídia aumentam volume e diminuem tolerância a erro. O momento de descobrir API abandonada não é no pico de venda.
Importante: Gestão de vulnerabilidades reduz a exposição antes do incidente. SOC e MDR reduzem o tempo de detecção e resposta durante o incidente. Em APIs de pagamento, as duas capacidades precisam operar juntas para proteger receita.
A VIVA atua nessa interseção: traduz risco técnico em decisão, prioriza vulnerabilidades exploráveis, apoia correção real e conecta tecnologia líder com operação humana. Isso importa porque ferramenta sem processo vira dashboard. Dashboard sem ação vira falsa sensação de segurança.
Para gestão de vulnerabilidades, veja aqui.
Para operação de SOC e MDR, clique aqui.
Quais sinais indicam que uma API de pagamento pode estar sob abuso?
Nem todo sinal é prova de ataque. Mas alguns padrões merecem investigação rápida.
Chamadas repetidas para IDs sequenciais.
Aumento incomum de erro 401, 403, 404 ou 429.
Tentativas fora do padrão em horários incomuns.
Múltiplos pedidos com divergência entre status de pagamento e status de separação.
Eventos de webhook repetidos ou fora de sequência.
Pedidos aprovados com inconsistência de valor.
Cupons usados em combinações improváveis.
Picos de consulta em endpoints de pedido, cliente ou cobrança.
Uso de credenciais antigas ou pouco utilizadas.
Chamadas a endpoints legados.
Volume anormal vindo de ASN, região ou IP com histórico ruim.
Alterações de status feitas por integração sem origem clara.
Esses sinais precisam ser avaliados em conjunto. Um erro isolado pode ser bug. Um padrão recorrente pode ser teste de exploração.
Importante: Sinais de abuso em APIs de pagamento incluem enumeração de IDs, repetição de webhooks, inconsistências de status, uso anormal de credenciais, picos de erro e chamadas a endpoints legados.
O problema é que muitas empresas só olham métricas de infraestrutura: CPU, latência, uptime. Isso é necessário, mas insuficiente. APIs de pagamento precisam de observabilidade de negócio. Valor, status, pedido, tentativa, origem, credencial e comportamento precisam entrar na leitura.
Quando segurança não entende o fluxo de receita, ela detecta tarde. Quando negócio não entende a superfície técnica, ele subestima risco. A ponte entre os dois é onde a proteção melhora.
O que corrigir sem travar a operação?
Essa é a pergunta que separa segurança útil de segurança decorativa.
Em e-commerce, parar tudo para corrigir tudo é inviável. Ignorar tudo para não afetar venda é perigoso. O caminho prático é priorizar correções por risco e aplicar controles compensatórios quando a correção definitiva exige janela maior.
Algumas medidas costumam reduzir exposição sem quebrar operação:
Mapear endpoints públicos ligados a pagamento e classificar criticidade.
Desativar rotas antigas sem uso comprovado.
Aplicar rate limiting em endpoints sensíveis.
Revisar permissões de tokens e chaves.
Ativar rotação de credenciais por criticidade.
Validar assinatura e replay em webhooks.
Garantir idempotência em eventos de pagamento.
Remover dados desnecessários das respostas de API.
Criar alerta para chamadas incomuns em objetos sensíveis.
Reforçar autorização por objeto em pedidos e cobranças.
Separar ambientes de produção e homologação.
Revisar logs para reduzir exposição de dados pessoais.
Definir dono técnico e dono de negócio para cada integração crítica.
Importante: Reduzir risco em APIs de pagamento exige priorização. A empresa deve corrigir primeiro endpoints expostos, fluxos que alteram estado, integrações com dados pessoais e falhas que afetam receita.
Esse plano precisa de cadência. Não adianta fazer um mutirão anual e voltar ao escuro. APIs mudam toda semana. O controle precisa acompanhar release, fornecedor, campanha e incidente.
Um bom objetivo inicial é simples: em 30 dias, a empresa deve saber quais APIs de pagamento existem, quais são críticas, quais estão expostas, quais têm falhas conhecidas e quais correções reduzem mais risco sem travar a operação.
Se a empresa já tem WAF, scanner e gateway, ainda precisa se preocupar?
Sim.
WAF ajuda, mas não entende sozinho toda a lógica de negócio. Scanner ajuda, mas não encontra tudo em fluxo autenticado, evento assíncrono, webhook, autorização por objeto ou abuso de regra comercial. Gateway ajuda, mas não protege automaticamente a implementação local.
A falsa sensação de proteção nasce quando cada ferramenta cobre uma parte e ninguém enxerga o todo.
Um atacante não pensa em organograma de ferramenta. Ele pensa em caminho. Se o caminho passa por uma rota esquecida, uma credencial antiga, um webhook frágil ou uma regra mal validada, a pilha de segurança pode parecer completa e ainda assim falhar.
Importante: WAF, scanner e gateway reduzem risco, mas não substituem inventário, revisão de lógica de negócio, autorização granular, monitoramento e gestão contínua de vulnerabilidades em APIs de pagamento.
A pergunta madura não é “temos ferramentas?”. É “conseguimos provar que os fluxos críticos de pagamento estão protegidos, monitorados e corrigíveis em tempo útil?”.
Tempo é uma variável decisiva. O prejuízo de um incidente depende de quanto tempo a falha ficou exposta, quanto tempo levou para detectar, quanto tempo levou para conter e quanto tempo levou para corrigir.
Em segurança de API, MTTR não é métrica de vaidade. É dinheiro preservado.
Como transformar esse tema em rotina de segurança?
O primeiro passo é tirar APIs de pagamento da zona cinzenta entre desenvolvimento, segurança, produto e financeiro.
A API não pode ser “do dev” quando quebra, “da segurança” quando aparece vulnerabilidade e “do financeiro” quando dá divergência. Fluxo crítico precisa de governança clara.
Uma rotina mínima deveria incluir:
Revisão de APIs críticas a cada ciclo relevante de release.
Checklist de segurança obrigatório para novas integrações de pagamento.
Validação de webhook antes de produção.
Revisão de permissões de credenciais.
Teste de autorização por objeto.
Classificação dos dados trafegados.
Monitoramento de anomalias por fluxo de negócio.
Plano de resposta para incidente envolvendo pagamento.
Critério claro para desligar endpoint legado.
Relatório executivo traduzindo risco em impacto.
Essa última parte é fundamental. CTO e CISO precisam falar com CFO sem transformar a conversa em sopa de siglas. “Temos API vulnerável” é fraco. “Há risco de liberação indevida de pedido, vazamento de dados pessoais e indisponibilidade parcial do checkout em pico de venda” muda a conversa.
Importante: APIs de pagamento devem ser tratadas como ativos críticos de receita. A governança precisa envolver desenvolvimento, segurança, produto, financeiro e fornecedores para reduzir risco técnico, operacional e regulatório.
A VIVA defende essa leitura porque segurança virou tema de continuidade operacional. Corrigir vulnerabilidade não é só fechar brecha. É proteger venda, reputação, atendimento, caixa e capacidade de resposta.
Experiência prática: o padrão que aparece em operações reais
Em operações digitais de médio porte, o padrão mais comum não é ausência total de segurança. É segurança fragmentada.
O time tem ferramenta. Tem fornecedor. Tem logs. Tem alguém cuidando da infraestrutura. Tem gateway respeitado. Tem desenvolvedor bom. Mesmo assim, aparecem lacunas entre sistemas, donos e prioridades.
Uma API crítica não entrou no inventário. Um webhook não valida assinatura. Uma chave antiga segue ativa. Uma rota de homologação ficou pública. Uma vulnerabilidade foi detectada, mas não priorizada porque havia 400 itens na fila. Um alerta apareceu, mas ninguém conectou aquilo ao impacto no checkout.
Esse é o tipo de cenário que cria risco real. Não por incompetência. Por complexidade operacional.
Por isso, o trabalho eficaz combina tecnologia, processo e acompanhamento humano. Ferramenta detecta. Operação interpreta. Gestão prioriza. Time corrige. Monitoramento confirma. Esse ciclo precisa rodar em horas e dias, não em meses.
Importante: O risco mais comum em APIs de pagamento não é falta absoluta de segurança. É fragmentação entre inventário, ferramenta, fornecedor, desenvolvimento, monitoramento e correção.
Esse é o ponto em que a VIVA se posiciona como parceira de continuidade operacional: detectar em minutos, corrigir em horas e traduzir risco técnico para decisão de negócio.
FAQ
APIs de pagamento são responsabilidade do gateway ou da loja?
As duas partes têm responsabilidade. O gateway protege sua própria infraestrutura e oferece mecanismos de segurança, mas a loja precisa implementar integrações corretamente, validar webhooks, proteger credenciais, controlar permissões e monitorar fluxos críticos.
Uma API vulnerável pode causar vazamento de dados pessoais?
Sim. APIs mal configuradas podem expor nome, CPF, e-mail, telefone, endereço, histórico de compras, identificadores de pedido e dados transacionais. Dependendo do risco aos titulares, o incidente pode exigir avaliação sob a LGPD.
Pix aumenta o risco de segurança em e-commerce?
Pix não é inseguro por definição. O risco aparece quando a integração que confirma, concilia e libera pedidos é mal implementada. Como o Pix aumenta a velocidade da operação, falhas em webhook, status e conciliação podem gerar impacto mais rápido.
WAF resolve vulnerabilidades em APIs de pagamento?
WAF ajuda a bloquear padrões conhecidos e reduzir tráfego malicioso, mas não resolve sozinho falhas de autorização, lógica de negócio, webhook frágil, credencial exposta ou endpoint legado. Ele deve ser parte de uma estratégia maior.
Como priorizar correções em APIs de pagamento?
Priorize endpoints expostos, fluxos que alteram estado, APIs com dados pessoais, integrações ligadas a checkout, falhas fáceis de explorar e vulnerabilidades que possam gerar fraude ou indisponibilidade. A correção deve considerar risco técnico e impacto no negócio.
A porta aberta pode estar entre sistemas, não na fachada
A maior ameaça em APIs de pagamento é a confiança excessiva no fato de que “está funcionando”. Funcionamento não prova segurança. Checkout aprovado não prova integridade. Gateway contratado não prova integração segura. Scanner rodando não prova priorização correta.
APIs de pagamento precisam ser tratadas como infraestrutura crítica de receita. Elas conectam dinheiro, dados, pedido, cliente, logística, antifraude e reputação. Quando falham, o impacto não fica confinado ao time técnico.
Quer saber se suas APIs estão expostas?
Solicite o Perfil de Ameaças da sua operação e identifique quais integrações de pagamento, endpoints, credenciais e fluxos críticos podem estar aumentando risco financeiro, regulatório e operacional.


Deixe um comentário