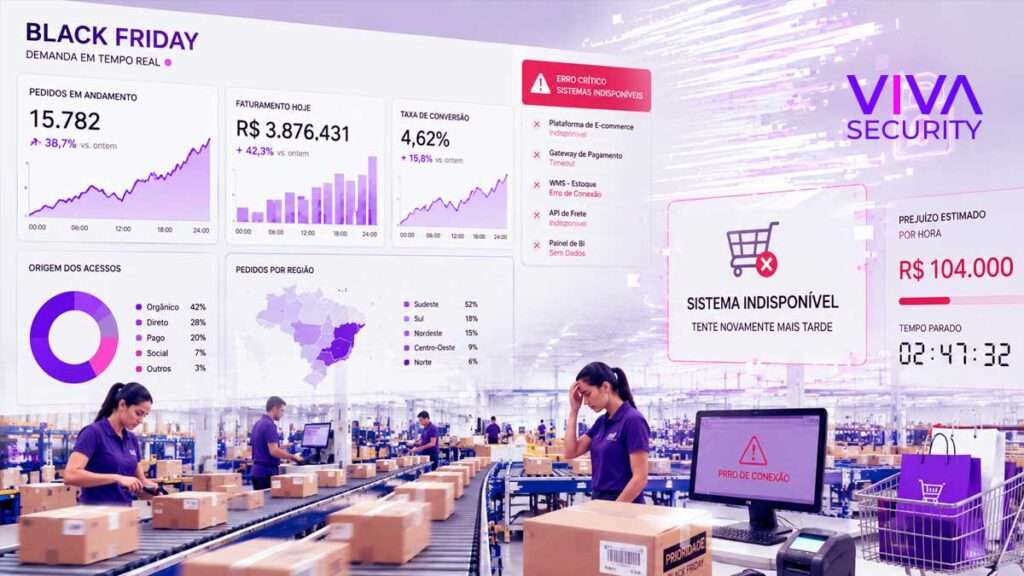
Cibersegurança Black Friday costuma entrar na pauta quando o time de TI já está pressionado, o marketing já prometeu venda recorde, o e-commerce está em contagem regressiva e o financeiro só quer uma coisa: estabilidade.
Faz sentido. Na Black Friday, a operação não tem gordura para erro. Uma lentidão no checkout vira carrinho abandonado. Uma falha no gateway vira cliente irritado. Um ataque de ransomware vira loja parada, pedido represado, logística bagunçada e receita indo embora em tempo real.
O ponto crítico é simples: em datas de pico, o risco cibernético deixa de ser um problema técnico e vira uma ameaça direta à continuidade de receita.
Índice
Resumo rápido:
Na Black Friday, cibersegurança não protege apenas sistemas. Protege faturamento, reputação, logística, atendimento e continuidade operacional. Uma loja sem SOC 24/7 pode até detectar um incidente, mas talvez só perceba o problema quando o prejuízo já virou fila no financeiro.
A pergunta que CIO, CISO, CFO e analistas de TI precisam fazer antes da próxima campanha é direta: se sua loja ficar 4 horas fora do ar no pico da Black Friday, quem detecta, quem responde e quem corrige?
A VIVA trabalha exatamente nesse ponto. Atuando como parceira de continuidade operacional, com visão técnica e financeira.
Por que a Black Friday muda o risco de cibersegurança?
A Black Friday cria uma combinação desconfortável: mais acessos, mais transações, mais integrações críticas, mais pressão por disponibilidade e menos tolerância a falhas.
O varejo digital fica exposto em vários pontos ao mesmo tempo. Site, app, API, ERP, CRM, gateway de pagamento, antifraude, logística, atendimento, marketplace, ferramentas de automação e sistemas de estoque precisam operar em sincronia.
Para o cliente, tudo parece uma jornada simples: viu, clicou, comprou.
Para o time de TI, é uma cadeia de dependências.
Para o atacante, é uma superfície de ataque.
Durante campanhas de alto tráfego, criminosos aproveitam urgência, volume e distração. Campanhas de phishing, páginas falsas, roubo de credenciais, exploração de vulnerabilidades, ataques DDoS, tentativas de invasão via credenciais vazadas e ransomware ficam mais perigosos porque o impacto de qualquer interrupção aumenta.
A Kaspersky reportou 6,4 milhões de tentativas de phishing ligadas a compras em 2025, explorando períodos sazonais e páginas fraudulentas para capturar dados pessoais e financeiros. A mesma empresa também apontou que, em 2025, produtos da Kaspersky bloquearam mais de 606 mil tentativas de phishing envolvendo uso indevido da marca Amazon em campanhas de fraude online.
Isso não significa que toda loja será atacada da mesma forma. Significa que a Black Friday aumenta o valor do alvo.
Quando a receita por hora sobe, o custo de cada minuto parado também sobe.
O que acontece com uma loja sem SOC 24/7?
Uma loja sem SOC 24/7 não necessariamente está “sem segurança”. Ela pode ter firewall, endpoint, backup, WAF, antivírus, SIEM, MFA, ferramentas de nuvem e monitoramento básico.
O problema é outro.
Ela pode estar sem operação contínua de detecção, investigação, priorização e resposta.
Essa diferença importa.
- Ferramenta gera alerta. SOC interpreta alerta.
- Ferramenta identifica evento. SOC entende contexto.
- Ferramenta aponta anomalia. SOC decide se aquilo é ruído, incidente, exploração ativa ou início de ransomware.
Na Black Friday, essa diferença deixa de ser conceitual. Ela aparece no relógio.
Se um comportamento suspeito começa às 23h40, quem olha?
Se uma credencial administrativa é usada fora do padrão às 2h15, quem investiga?
Se um endpoint começa a se comunicar com infraestrutura maliciosa durante a madrugada, quem isola?
Se um alerta crítico aparece no meio de uma fila de 900 eventos, quem prioriza?
Se ninguém responde rápido, o atacante ganha tempo. E tempo, em ransomware, é território.
Importante:
SOC 24/7 é uma operação contínua de monitoramento, investigação e resposta a ameaças. Ele reduz a janela entre o primeiro sinal de ataque e a contenção do incidente, especialmente em ambientes onde indisponibilidade gera perda financeira imediata.
A Sophos define MDR como um serviço 24/7, totalmente gerenciado, entregue por especialistas que detectam e respondem a ataques que soluções tecnológicas isoladas não conseguem impedir. O próprio posicionamento da Sophos MDR destaca a combinação entre tecnologia, machine learning e analistas humanos para detectar, investigar e neutralizar ameaças avançadas.
É aí que a conversa muda de “temos ferramenta?” para “temos resposta operacional?”.
A conta que o CFO entende: 10 mil pedidos por dia e 4 horas fora do ar
Vamos trabalhar com um exemplo simples.
Imagine uma loja que faz 10 mil pedidos por dia durante a Black Friday.
Agora imagine que ela fique 4 horas fora do ar.
Se os pedidos fossem distribuídos de forma linear ao longo do dia, a loja processaria aproximadamente:
10.000 pedidos por dia ÷ 24 horas = 416 pedidos por hora.
Em 4 horas, seriam cerca de:
416 x 4 = 1.664 pedidos potencialmente impactados.
Agora aplique um ticket médio hipotético de R$ 250.
1.664 pedidos x R$ 250 = R$ 416.000 em receita potencial impactada.
Esse número ainda é conservador.
Black Friday não tem tráfego linear. O pico costuma se concentrar em janelas específicas. Se a queda acontece no horário de maior conversão, a perda pode ser maior.
Também não entra nessa conta:
- mídia paga desperdiçada;
- carrinho abandonado;
- reprocessamento de pedidos;
- chamados no atendimento;
- estorno;
- perda de confiança;
- reclamação pública;
- impacto em marketplace;
- atraso logístico;
- horas extras do time técnico;
- pressão sobre fornecedores;
- risco regulatório em caso de vazamento de dados.
A loja pode até recuperar parte das vendas depois. Mas nem todo cliente volta. Nem todo carrinho é retomado. Nem toda confiança se recompõe.
Importante:
Uma loja com 10 mil pedidos por dia pode impactar cerca de 1.664 pedidos em 4 horas de indisponibilidade, se a distribuição de vendas fosse linear. Com ticket médio de R$ 250, isso representa R$ 416 mil em receita potencialmente afetada, sem considerar mídia desperdiçada, churn, reputação e retrabalho operacional.
O custo do SOC não deve ser comparado apenas com orçamento de TI. Deve ser comparado com custo de indisponibilidade, perda de receita e risco de interrupção operacional.
Por que ransomware no varejo é tão perigoso em datas de pico?
Ransomware no varejo não afeta apenas arquivos.
Ele pode travar pedidos, estoque, separação, faturamento, expedição, atendimento e integração com terceiros.
O dano costuma ir além da criptografia. Em muitos casos, há roubo de dados, ameaça de vazamento, interrupção de sistemas críticos e desgaste público.
O relatório “State of Ransomware 2025”, da Sophos, aponta vulnerabilidades exploradas como principal causa raiz de ataques de ransomware e informa custo médio de recuperação de US$ 1,5 milhão, além de pagamento médio de resgate de US$ 1 milhão nos casos analisados globalmente. O mesmo estudo também indica que 63% das organizações vítimas apontaram falta de pessoas ou habilidades como fator que contribuiu para o ataque.
No recorte de varejo, a Sophos analisou 361 organizações do setor atingidas por ransomware no último ano, trazendo causas, impactos, recuperação e fatores humanos associados aos incidentes.
Esse dado conversa diretamente com a dor real do varejo: operação complexa, dependência de disponibilidade e times de TI já sobrecarregados.
E tem um detalhe que muita empresa ignora.
A invasão raramente começa no momento do caos.
O atacante pode estar dentro antes. Observando, escalando privilégio, testando acesso, mapeando backup, procurando sistemas críticos.
A Black Friday pode ser apenas o melhor momento para causar dor.
Golpes comuns na Black Friday também afetam a empresa, não só o consumidor
Quando se fala em golpe na Black Friday, muita gente pensa no consumidor final.
Loja falsa. Link falso. Cupom falso. Perfil falso. Boleto falso.
Tudo isso importa. Mas, para o varejo, o problema vai além da educação do cliente.
Golpes comuns na Black Friday podem afetar a própria marca da loja. Criminosos podem clonar páginas, simular promoções, usar o nome da empresa em phishing e direcionar consumidores para ambientes fraudulentos.
O resultado é ruim mesmo quando o ambiente interno da loja não foi invadido.
O cliente lesado associa a fraude à marca. O atendimento recebe reclamação. O time jurídico entra na conversa. O marketing precisa apagar incêndio. O time de segurança precisa investigar se houve vazamento, abuso de domínio, spoofing, credencial comprometida ou ataque coordenado.
Além disso, golpes externos podem ser usados como etapa inicial de ataques internos.
Um colaborador recebe um e-mail falso de fornecedor.
Um analista clica em uma planilha de “relatório de campanha”.
Um prestador usa a mesma senha em múltiplos ambientes.
Uma conta de atendimento é comprometida.
Um acesso legítimo passa a ser usado de forma ilegítima.
Importante:
Golpes na Black Friday não impactam apenas consumidores. Eles também podem afetar reputação, atendimento, jurídico, segurança e confiança na marca, principalmente quando criminosos usam domínios, anúncios ou páginas falsas para se passar por varejistas legítimos.
Esse é um dos motivos pelos quais cibersegurança no varejo precisa juntar tecnologia, monitoramento, resposta e inteligência de ameaça.
Sem isso, a empresa só descobre o problema quando alguém de fora avisa.
E, na Black Friday, descobrir tarde custa caro.
SOC, MDR e Sophos: onde cada peça entra?
SOC e MDR são conceitos próximos, mas não são idênticos.
SOC é a estrutura operacional de segurança responsável por monitorar, detectar, investigar, priorizar e responder a eventos e incidentes.
MDR é um modelo gerenciado de detecção e resposta, normalmente entregue por especialistas externos, com tecnologia, processos e inteligência para identificar e neutralizar ameaças avançadas.
O Smart SOC da VIVA atua como MDR como serviço 24/7, com especialistas, proteção para endpoints, servidores, redes, nuvem e outros ambientes, além de investigação e resposta a ameaças.
A VIVA atua como extensão do time de TI, detectando em minutos, corrigindo em horas e falando a língua do negócio .
Na prática, isso significa que o SOC da VIVA é uma camada operacional que combina:
- monitoramento contínuo;
- visibilidade de ameaças;
- análise técnica;
- resposta coordenada;
- priorização por risco;
- tradução para impacto financeiro;
- apoio ao time interno;
- redução de janela de exposição.
- Esse é o ponto que interessa para CIO e CISO.
Menor tempo de exposição, menor chance de parada, menor prejuízo potencial.
Por que “temos ferramenta” não basta na Black Friday?
Ferramenta sem operação cria uma sensação perigosa de segurança.
O painel está bonito.
Os agentes estão instalados.
Os alertas aparecem.
Os relatórios existem.
Mas alguém precisa responder.
Na Black Friday, o volume de alertas pode aumentar. E o time interno pode estar focado em disponibilidade, performance, checkout, cloud, integrações, antifraude e suporte à operação.
Se o mesmo time precisa olhar performance, incidente, fila de chamados, deploy emergencial, fornecedor, rollback, monitoramento de infraestrutura e alerta de segurança, a priorização começa a falhar.
Não por incompetência.
Por limite humano.
A Sophos aponta que falta de pessoas ou habilidades foi fator de contribuição em 63% dos ataques de ransomware analisados no relatório global de 2025.
Esse dado deveria incomodar qualquer operação que depende apenas do time interno durante datas críticas.
Porque a pergunta muda.
A questão não é se o time é bom.
A questão é se ele tem capacidade operacional contínua no momento em que o volume, a pressão e a criticidade sobem ao mesmo tempo.
Importante:
Ter ferramenta de segurança não equivale a ter resposta a incidente. Em datas como Black Friday, o valor está na capacidade de detectar, investigar, priorizar e conter ameaças antes que elas afetem receita, disponibilidade e confiança do cliente.
Essa é uma das principais diferenças entre segurança instalada e segurança operada.
A primeira aparece em contrato.
A segunda aparece no tempo de resposta.
Onde os ataques costumam encontrar espaço no e-commerce?
Em e-commerce, os pontos de exposição costumam se multiplicar antes da Black Friday.
- Novas landing pages.
- Integrações temporárias.
- Promoções com regras especiais.
- Plugins instalados às pressas.
- Campanhas conectadas a ferramentas externas.
- APIs expostas.
- Usuários temporários.
- Acessos de agência.
- Credenciais compartilhadas.
- Servidores escalados rapidamente.
- Ambientes de homologação esquecidos.
- Domínios parecidos.
- Subdomínios antigos.
- Políticas de senha frágeis.
- Falhas de patch.
Tudo isso pode virar porta de entrada.
Ataques não precisam ser cinematográficos. Muitas vezes, começam com um detalhe comum: uma credencial reutilizada, uma vulnerabilidade conhecida, um painel exposto, um plugin desatualizado, uma chave de API mal protegida ou um endpoint sem cobertura adequada.
No varejo, a complexidade aumenta porque o ecossistema é distribuído.
A loja depende de parceiros de pagamento, logística, antifraude, marketplace, atendimento, ERP, CRM, plataforma de e-commerce, app, cloud e fornecedores de mídia.
Um incidente em terceiro pode afetar a operação principal.
O caso da Muji no Japão, por exemplo, mostrou como um ataque de ransomware em um parceiro de entrega, a Askul, levou à interrupção de vendas online, problemas de navegação, histórico de pedidos e operação digital da varejista.
Esse tipo de episódio reforça uma lição incômoda: a superfície de ataque do varejo não termina dentro da própria empresa.
Ela passa pela cadeia operacional.
O que um SOC 24/7 deveria monitorar antes e durante a Black Friday?
O SOC precisa trabalhar antes, durante e depois do pico.
Antes da Black Friday, o foco deve estar em exposição.
Durante, em detecção e resposta.
Depois, em revisão, evidências, ajustes e melhoria contínua.
Antes da campanha, um SOC bem orientado deve mapear:
- ativos críticos;
- sistemas expostos;
- contas privilegiadas;
- vulnerabilidades exploráveis;
- cobertura de endpoint;
- logs relevantes;
- integrações críticas;
- ambientes legados;
- backup e recuperação;
- regras de alerta;
- contatos de emergência;
- procedimentos de contenção.
- Durante a campanha, o foco passa para:
- comportamento anômalo;
- tentativas de login suspeitas;
- movimentação lateral;
- execução incomum em endpoints;
- comunicação com IPs maliciosos;
- alterações inesperadas em permissões;
- picos suspeitos de tráfego;
- uso indevido de credenciais;
- alertas de ransomware;
- tentativas de exploração;
- eventos críticos em nuvem;
- sinais de comprometimento.
- Depois da campanha, o time precisa revisar:
- incidentes bloqueados;
- tentativas relevantes;
- alertas recorrentes;
- gaps de visibilidade;
- tempo de resposta;
- pontos de melhoria;
- vulnerabilidades remanescentes;
- mudanças necessárias para a próxima data crítica.
Importante:
Um SOC 24/7 para Black Friday deve atuar em três momentos: preparação da exposição antes da campanha, detecção e resposta durante o pico, e revisão técnica depois do evento. O objetivo é reduzir vulnerabilidades abertas, conter ataques em andamento e melhorar o tempo de resposta em ciclos futuros.
Esse processo não é cosmético.
Ele evita que o time entre no evento dependendo de improviso.
E improviso, em segurança, costuma sair caro.
Como calcular o risco real de downtime na Black Friday?
O cálculo básico de downtime pode começar simples.
Receita média por hora x horas de indisponibilidade = receita potencial impactada.
Mas essa conta precisa evoluir.
Para uma avaliação mais realista, a empresa deve considerar:
receita por hora no pico;
- margem bruta;
- ticket médio;
- pedidos por hora;
- taxa de conversão;
- custo de mídia por hora;
- custo de equipe parada;
- SLA com parceiros;
- reembolsos;
- reclamações;
- impacto em marketplace;
- risco de chargeback;
- impacto em reputação;
- probabilidade de recorrência;
- tempo médio de recuperação;
- dependência de sistemas terceiros.
Para TI, isso vira RTO, RPO, MTTD e MTTR.
Para o CFO, vira dinheiro.
- RTO indica quanto tempo a operação tolera ficar parada.
- RPO indica quanto dado a empresa tolera perder.
- MTTD mostra quanto tempo a empresa leva para detectar.
- MTTR mostra quanto tempo ela leva para responder e recuperar.
- Quanto maior o MTTD e o MTTR, maior o prejuízo potencial.
O que CIO, CISO e CFO deveriam alinhar antes da Black Friday?
Black Friday segura exige alinhamento entre tecnologia, segurança, operação e finanças.
CIO e CISO precisam saber o que proteger, como responder e quem decide.
CFO precisa entender quanto custa parar e quanto custa reduzir o risco.
Analistas de TI precisam ter processo, escalonamento e apoio operacional.
O alinhamento mínimo deveria responder:
- Quais sistemas não podem parar?
- Quais são os ativos mais expostos?
- Quais vulnerabilidades precisam ser tratadas antes da campanha?
- Quem é acionado em incidente crítico?
- Quem tem autoridade para isolar máquina, bloquear conta ou derrubar acesso?
- Qual é o plano se o gateway falhar?
- Qual é o plano se houver ransomware?
- Qual é o plano se houver vazamento?
- Qual é o plano se o backup precisar ser restaurado?
- Quais fornecedores precisam estar de sobreaviso?
- Como o jurídico será acionado?
- Como o atendimento será orientado?
- Como a liderança será informada?
Parece básico.
Mas muita empresa chega ao pico com respostas dispersas.
E resposta dispersa aumenta MTTR.
Importante:
A preparação de cibersegurança para Black Friday deve alinhar CIO, CISO, CFO, TI, jurídico, atendimento e fornecedores críticos. O objetivo é definir ativos prioritários, responsáveis, critérios de escalonamento e decisões permitidas antes que o incidente aconteça.
O pior momento para discutir autoridade de decisão é durante o ataque.
Na Black Friday, cada reunião improvisada consome tempo. E tempo, nesse cenário, é receita.
O que uma loja deve fazer 30 dias antes da Black Friday?
Trinta dias antes, a loja ainda tem espaço para reduzir exposição.
Não dá para reconstruir toda a segurança. Mas dá para priorizar o que realmente diminui risco.
O foco deve ser em ações de alto impacto:
- corrigir vulnerabilidades críticas exploráveis;
- remover acessos desnecessários;
- revisar contas privilegiadas;
- ativar MFA onde ainda não existe;
- validar cobertura de endpoint;
- testar backup;
- revisar logs críticos;
- mapear sistemas expostos;
- validar plano de resposta;
- testar contatos de emergência;
- simular incidente;
- revisar integrações novas;
- monitorar credenciais vazadas;
- ajustar alertas prioritários;
- definir war room técnico;
- contratar apoio externo se o time não cobre 24/7.
A Black Friday não perdoa backlog de segurança.
O que já era vulnerabilidade em agosto vira risco operacional em novembro.
É por isso que a VIVA pode conectar esse artigo a um ativo de captação: diagnóstico de vulnerabilidades abertas.
Quer ver quantas vulnerabilidades abertas sua operação tem agora?
O que fazer durante a Black Friday?
Durante o pico, o objetivo muda.
Agora não é hora de grandes mudanças.
É hora de estabilidade, visibilidade e resposta.
A operação precisa de:
- monitoramento em tempo real;
- critérios de severidade;
- canal rápido entre TI, segurança e operação;
- lista de contatos de fornecedores críticos;
- bloqueio rápido de credenciais suspeitas;
- contenção de endpoint comprometido;
- validação de alertas críticos;
- comunicação executiva objetiva;
- registro de evidências;
- decisão rápida sobre isolamento;
- acompanhamento de tráfego anômalo;
- priorização de risco por impacto no negócio.
O SOC 24/7 entra como reforço porque tira o time interno do modo “olhar tudo ao mesmo tempo”.
A loja continua focada em vender.
A operação de segurança continua focada em detectar, investigar e responder.
Essa divisão reduz ruído e acelera decisão.
O que fazer depois da Black Friday?
Depois do pico, começa a parte que separa empresas maduras de empresas reativas.
É hora de revisar.
O que aconteceu?
Quais alertas foram relevantes?
Quais vulnerabilidades permaneceram abertas?
Quais fornecedores geraram risco?
Quais integrações deram problema?
Quais sistemas ficaram sem visibilidade?
Quanto tempo levou para investigar eventos críticos?
Quais decisões travaram por falta de processo?
O que pode ser automatizado?
O que precisa virar regra fixa?
O pós-evento alimenta a próxima campanha.
Também alimenta orçamento.
Um relatório executivo pós-Black Friday pode mostrar ao CFO:
- tentativas bloqueadas;
- incidentes investigados;
- vulnerabilidades críticas;
- tempo médio de resposta;
- risco evitado;
- lacunas remanescentes;
- prioridades para o próximo trimestre.
Esse tipo de evidência ajuda a justificar investimento sem depender de discurso técnico.
A diferença entre prevenção, detecção e resposta
Cibersegurança madura não depende de uma única camada.
Prevenção reduz a chance de ataque.
Detecção identifica sinais de atividade suspeita.
Resposta contém e corrige antes que o dano se espalhe.
Na Black Friday, as três precisam operar juntas.
Prevenção sem detecção deixa a empresa cega quando algo passa.
Detecção sem resposta transforma alerta em decoração.
Resposta sem preparação vira improviso.
E improviso, de novo, custa caro.
Importante:
Em cibersegurança para Black Friday, prevenção reduz exposição, detecção identifica sinais de ataque e resposta contém o incidente. O SOC 24/7 conecta essas três frentes em operação contínua, reduzindo o tempo entre ameaça, decisão e ação.
Esse é o ponto que os artigos genéricos normalmente não cobrem.
Eles falam para usar senha forte, atualizar sistemas e tomar cuidado com links.
Tudo isso importa.
Mas o varejo que fatura alto em período de pico precisa de outra pergunta: quem está olhando, decidindo e agindo enquanto a loja vende?
Como a VIVA entra nessa operação?
A VIVA atua como extensão do time de TI e segurança.
Não como mais um painel.
Não como mais uma ferramenta que alguém precisa administrar.
Não como fornecedor que aparece só em reunião mensal.
Nós ajudamos a reduzir risco sem travar a operação.
Isso envolve olhar técnico, resposta operacional e tradução executiva.
Para o CIO, a VIVA ajuda a proteger continuidade.
Para o CISO, ajuda a reduzir exposição e acelerar resposta.
Para o CFO, ajuda a transformar risco cibernético em impacto financeiro mensurável.
Para analistas de TI, ajuda a aliviar sobrecarga e dar prioridade ao que realmente importa.
Experiência prática: o padrão que aparece em operações reais
Em projetos de cibersegurança B2B, um padrão se repete: a empresa raramente está “sem nada”.
- Ela tem ferramentas.
- Tem fornecedores.
- Tem backup.
- Tem firewall.
- Tem antivírus.
- Tem alguém olhando infraestrutura.
- O problema costuma estar na costura.
- Alertas não viram ação rápida.
- Vulnerabilidades críticas entram no backlog.
- Acesso privilegiado fica tempo demais ativo.
- Backup existe, mas não foi testado em cenário real.
- Logs críticos não chegam onde deveriam.
- O time sabe o que fazer, mas não tem braço suficiente.
- A diretoria entende o risco tarde demais.
Na Black Friday, essa costura aparece, porque o evento força a operação ao limite.
O papel de um SOC bem operado é justamente reduzir esse espaço entre ferramenta, alerta, decisão e correção.
O time da VIVA sabe que não basta instalar tecnologia. É preciso operar risco.
FAQ
Qual é o principal risco de cibersegurança na Black Friday?
O principal risco é a combinação entre alto tráfego, pressão operacional e maior atividade criminosa. Ataques como phishing, credential stuffing, exploração de vulnerabilidades, DDoS e ransomware se tornam mais críticos porque qualquer indisponibilidade impacta receita.
O que é SOC 24/7?
SOC 24/7 é uma operação contínua de segurança que monitora, investiga e responde a ameaças em tempo integral. Ele ajuda a reduzir o intervalo entre o primeiro sinal de ataque e a contenção do incidente.
MDR substitui o time interno de TI?
MDR não deve ser visto como substituto puro do time interno. O melhor uso é como extensão especializada, ajudando na detecção, investigação e resposta a ameaças que exigem cobertura contínua e expertise específica.
Ransomware no varejo afeta só o e-commerce?
Não. Ransomware pode afetar e-commerce, lojas físicas, ERP, estoque, logística, atendimento, faturamento, meios de pagamento e fornecedores conectados. O impacto costuma atingir a operação inteira.
Como saber se minha loja está preparada para a Black Friday?
A forma mais objetiva é revisar vulnerabilidades abertas, cobertura de monitoramento, capacidade de resposta, backup, acessos privilegiados, integrações críticas e plano de incidente. Se a empresa não consegue responder quem age em caso de ataque às 2h da manhã, existe uma lacuna operacional.
Black Friday segura começa antes do carrinho encher
A Black Friday testa preço, mídia, logística, atendimento e tecnologia.
Também testa a maturidade de segurança.
Uma loja sem SOC 24/7 pode até vender muito por algumas horas. Mas, se um incidente acontecer no pior momento, a diferença entre detectar em minutos e descobrir no dia seguinte pode representar receita perdida, reputação abalada e operação travada.
A pergunta certa não é “temos alguma ferramenta de segurança?”.
A pergunta certa é: se um ataque começar agora, quem vê, quem decide e quem corrige?
Quer ver quantas vulnerabilidades abertas sua operação tem agora?
Solicite um diagnóstico da VIVA e descubra onde sua Black Friday pode estar exposta antes que o pico de vendas vire pico de risco.
Sugestão de próximo conteúdo do cluster: leia também o artigo sobre ameaças cibernéticas no varejo brasileiro e aprofunde a discussão sobre ransomware, continuidade operacional e proteção de receita.